London (Berlin Morning Magazine) October 22, 2026 – Weltweit verzeichnen Cybersecurity-Unternehmen Millionen von Angriffsversuchen auf eine kritische Sicherheitslücke in der weit verbreiteten Programmiersprache PHP. Die unter der Bezeichnung „PHP2Shell“ bekannte Schwachstelle betrifft die technologische Grundlage von schätzungsweise 70 Prozent aller internationalen Webseiten. Regierungsbehörden, Unternehmen und gemeinnützige Organisationen haben weltweit zahlreiche Online-Dienste vorsorglich vom Netz genommen, um notwendige Sicherheitspatches zu installieren und eine Übernahme der Systeme durch Hacker zu verhindern.
Entdeckung und globale Auswirkungen der kritischen PHP2Shell-Sicherheitslücke
Eine neu entdeckte Schwachstelle in der Server-Programmiersprache PHP hat weltweit zu erheblichen Beeinträchtigungen im Internetbetrieb geführt. Die als „PHP2Shell“ identifizierte Sicherheitslücke betrifft den Kern von rund 70 Prozent aller weltweiten Webseiten und Online-Plattformen. Cybersecurity-Analysten und Regierungsstellen warnen vor den potenziell verheerenden Folgen, falls die Schwachstelle nicht unverzüglich durch entsprechende Software-Aktualisierungen geschlossen wird.
Nach Angaben der National Security Agency (NSA) der Vereinigten Staaten ermöglicht die Lücke Angreifern die vollständige Übernahme von Webservern. Befugnislose Dritte könnten dadurch vertrauliche Daten entwenden, kritische Dienste blockieren oder tiefere Netzwerkschichten von Organisationen penetrieren. Die Bedrohung betrifft eine Vielzahl von Akteuren – von staatlichen Behörden über Großunternehmen bis hin zu Bildungseinrichtungen und Wohltätigkeitsorganisationen.
Vorsorgliche Abschaltungen öffentlicher Dienste im Vereinigten Königreich
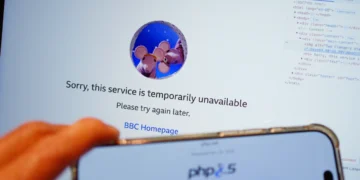
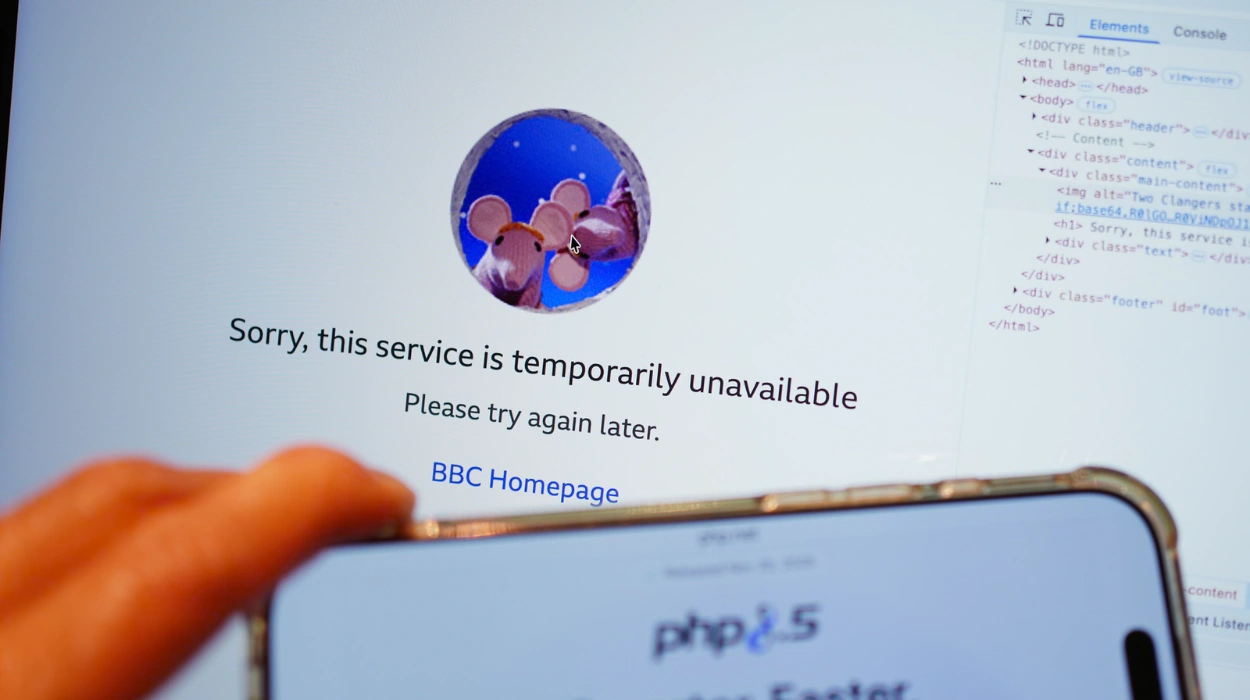
Im Vereinigten Königreich führte das Bekanntwerden der Sicherheitslücke zur vorübergehenden Deaktivierung von 32 digitalen Regierungsdiensten. Wie die britische Cybersicherheitsministerin Liz Lloyd vor dem Parlament bestätigte, handelte es sich bei diesen Maßnahmen primär um vorsorgliche Schritte, um das Einspielen der verfügbaren Korrekturdateien (Patches) ohne Sicherheitsrisiko zu ermöglichen.
Eine Sprecherin des britischen Premierministers in Downing Street betonte, dass keine kritischen öffentlichen Infrastrukturen oder sicherheitsrelevanten Kerndienste kompromittiert wurden. Das zeitweise Fehlen einzelner Online-Angebote sei nicht auf erfolgreiche Hackerangriffe zurückzuführen, sondern auf kontrollierte Wartungsarbeiten. Unter den temporär nicht erreichbaren Webseiten befand sich unter anderem die Plattform der populären BBC-Unterhaltungsshow The Traitors.
Der Vorfall hat jedoch verstärkte Besorgnis hinsichtlich der digitalen Widerstandsfähigkeit kleinerer Institutionen hervorgerufen. Experten weisen darauf hin, dass insbesondere Schulen, Kommunalverwaltungen und Nichtregierungsorganisationen häufig nicht über spezialisierte IT-Sicherheitsteams verfügen, um derartig komplexe Patches unverzüglich umzusetzen.
Einschätzungen führender Sicherheitsexperten zur Tragweite des Vorfalls
Die Dringlichkeit der Lage wird von führenden Akteuren der Cybersicherheit unterschiedlich bewertet, wenngleich herrscht Einigkeit über die grundlegende Brisanz. Ciaran Martin, der ehemalige Leiter des britischen National Cyber Security Centre (NCSC), bezeichnete das Phänomen als die „schwerwiegendste Schwachstelle seit fünf Jahren“. Während ein Großteil der täglichen Softwarelücken ohne unmittelbare Folgen bleibt, stellt die aktuelle PHP-Schwachstelle ein außergewöhnlich hohes Risiko für die globale Infrastruktur dar.
Demgegenüber äußerte sich Ryan Austin, Sicherheitsforscher beim IT-Unternehmen Calif und Mitentdecker der Lücke, zurückhaltender bezüglich des Ausmaßes erfolgreicher Angriffe. Zwar seien die Versuche extrem zahlreich, jedoch gebe es bislang keine Anzeichen dafür, dass bereits eine flächendeckende, erfolgreiche Ausnutzung oder Übernahme in massivem Umfang stattgefunden habe.
Dynamik der Angriffe und Vorwürfe bezüglich des Informationsmanagements
Daten führender Internet-Sicherheitsdienstleister belegen eine rasante Eskalation der Angriffsversuche unmittelbar nach der Bekanntgabe des Fehlers. Matthew Prince, Chief Executive Officer des Cybersecurity-Konzerns Cloudflare, erklärte in einer Aktualisierung, dass sein Unternehmen bereits 45 Minuten nach der Veröffentlichung der Sicherheitslücke zehntausende Manipulationsversuche registrierte. Innerhalb von zwei Stunden stieg diese Zahl auf Hunderte Tausende an und erreichte rasch die Millionen-Grenze.
Zusätzlich berichtete Cloudflare, dass bereits in den zehn Stunden vor der offiziellen öffentlichen Bekanntgabe Tausende Zugriffsversuche verzeichnet wurden. Dies nährt Befürchtungen bezüglich einer vorzeitigen Informationsweitergabe. Der britische Cybersicherheitsexperte Professor Alan Woodward kritisierte das Verfahren scharf und wies darauf hin, dass die Existenz der Schwachstelle offensichtlich einen Tag vor der Bereitstellung des offiziellen Sicherheitspatches an die Öffentlichkeit gelangte.
Auch die Sicherheitssparte Amazon Threat Intelligence bestätigte, dass PHP2Shell in freier Wildbahn breitflächig ausgenutzt werde. Bereits vor dem Release der offiziellen Fehlerbehebung durch die Entwickler der PHP-Gruppe am Mittwoch seien koordinierte Versuche diverser Akteure beobachtet worden, um potenzielle Angriffswege zu testen.
Technischer Hintergrund und Risiken durch illegale Ressourcennutzung
Die technische Funktion von PHP macht die Programmiersprache zu einem primären Ziel für Cyberkriminelle. Die Sprache dient als Bindeglied zwischen Servern, Datenbanken und den sichtbaren Inhalten großer Internetplattformen wie Slack oder Wikipedia. PHP verarbeitet Datenströme, verwaltet Systemressourcen und steuert IP-Adressen, die zur Identifikation von Servern im Netz dienen.
Der IT-Infrastrukturexperte Michał Woźniak erläuterte, dass Angreifer durch die PHP-Lücke in die Lage versetzt werden, fremde Serverkapazitäten vollständig zu kapern. Kriminelle Gruppen, staatlich gelenkte Hackerorganisationen oder sogenannte Kryptominer könnten sich dauerhaft in unzureichend geschützten Systemen einnisten. Die entwendeten Rechenkapazitäten und IP-Adressen lassen sich anschließend für energieintensive Berechnungen digitaler Währungen oder zur Verschleierung weiterer Cyberangriffe nutzen, ohne dass die Spuren auf die eigentlichen Verursacher zurückzuführen sind.